在代运营、电商、广告投放等高度依赖多平台账号的行业中,一个被长期低估的事实正在浮出水面:账号正在从“工具”变成“资产” 。
传统认知里,一个抖店后台账号、一个巨量引擎投放账户,不过是一组用户名和密码。但当团队同时运营数十个品牌、管理上百个平台账号时,这些账号所承载的客户数据、投放策略、交易记录和粉丝资产,其价值已经远超“登录凭证”的范畴。问题在于,大多数企业仍在用管理“工具”的方式管理“资产” ——密码写在Excel里,权限靠口头约定,离职靠“连夜改密”。这不仅是效率问题,更是一种系统性风险。
账号管理的“旧范式”:为什么它正在失效
过去十年,企业多账号管理的默认模式可以概括为三种:密码共享、多开工具、人工中转。
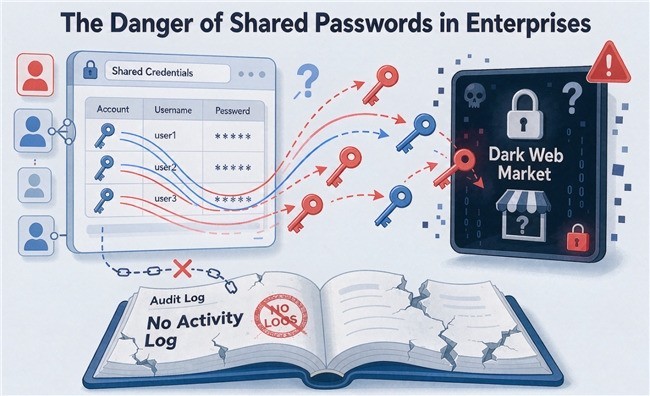
密码共享是最原始也最普遍的做法。代运营团队把客户的后台账号密码写在共享文档里,谁需要谁去取。这种模式的致命缺陷在于:密码一旦流出,就无法收回;谁在什么时间登录了哪个账号,没有任何记录。有行业案例显示,某中型软件外包公司因共享VPN账号被攻击者利用,导致价值约1500万美元的源代码和客户数据被下载并在暗网售卖。账号共享的代价,可能远超企业的想象。
多开工具解决了“同时登录”的物理限制,但带来了新的问题。Chrome的多用户配置文件切换繁琐,第三方多开工具则面临兼容性和安全性的双重不确定性。更关键的是,多开工具只能解决“我能登录”,无法回答“谁应该登录”“登录后能做什么”“做过什么能否追溯”这三个治理层面的核心问题。
人工中转验证码则是一种被广泛容忍的“效率税”。公共手机号掌握在主管或老板手里,员工每次登录都要等待转发。这个看似微小的摩擦,在数十人团队、每天数百次登录的场景下,累积成巨大的时间损耗和协作摩擦。
这三种模式的共同缺陷是:它们都在“使用权”层面做文章,却从未触及“所有权”和“治理权” 。账号作为企业资产的属性,在传统管理方式中完全缺位。
从工具管理到资产治理:一个正在发生的范式转移
全球身份与访问管理(IAM)市场正在经历结构性增长。2025年全球IAM软件市场销售额达到214.9亿美元,预计2032年将达到548.4亿美元,年复合增长率14.3%。这一增长的底层驱动力,正是企业对“账号即资产”这一认知的觉醒。
与此同时,零信任架构正在从概念走向落地。全球大型企业的零信任部署率已超过60%,浏览器作为策略执行点(PEP)的角色被重新定义——授权应当是动态的、上下文感知的、可按请求撤销的。这意味着,企业需要的不再是一个“能登录多个账号的浏览器”,而是一个能够承载身份治理能力的浏览器层基础设施。
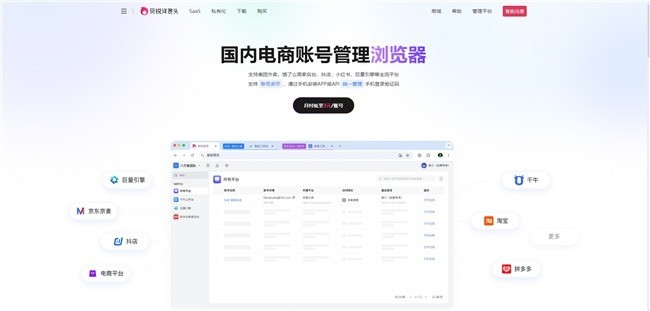
贝锐洋葱头正是在这一趋势下出现的一类产品。它的定位不是“多开工具”或“密码管理器”,而是 “企业账号管理浏览器” ——这个定语中的“管理”二字,揭示了它与传统方案的范式差异。它试图回答的核心问题是:当账号成为企业资产,如何对其进行全生命周期的治理?
场景化落地:四个切面,一个逻辑
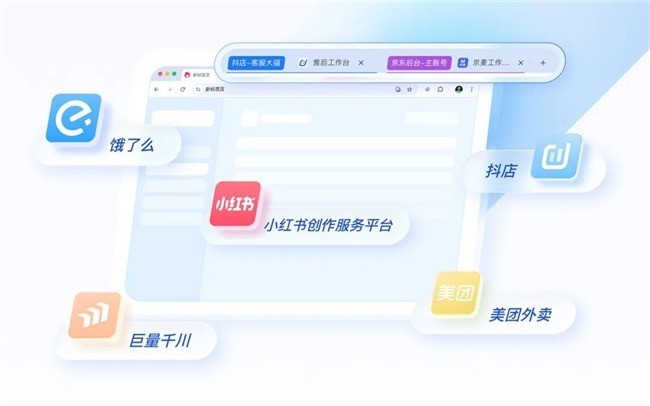
场景一:投流团队的多线作战。 优化师同时管理数十个广告账户,频繁切换极易串号。洋葱头通过标签页级环境隔离,让每个账号在独立Cookie和存储空间中运行,将串号概率降到零。
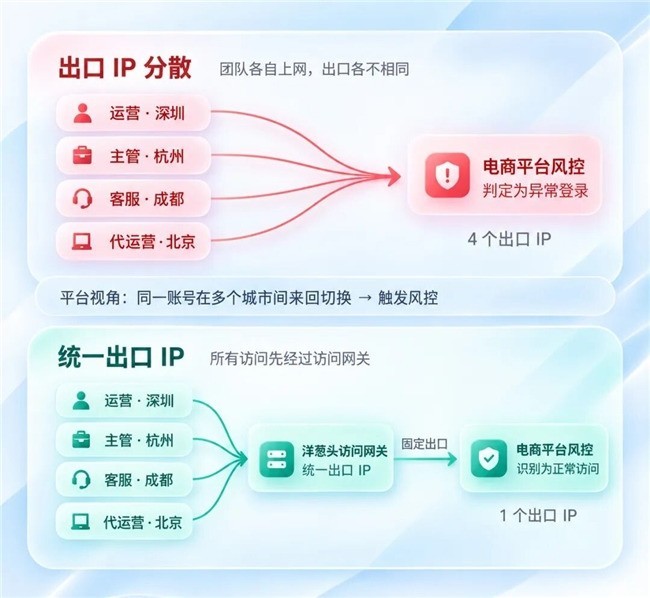
场景二:多地域团队的风控焦虑。 运营在深圳、主管在杭州、客服在成都,同一账号的登录IP频繁跳变,极易触发平台验证甚至封号。洋葱头的访问网关功能,可将一台固定设备配置为统一出口,成员访问指定站点时请求均经由该网关发出。对外部平台而言,无论团队多少人、身处何地,看到的始终是同一个稳定的固定IP。部署极简,成员侧无感知,登录地不再跳变,账号画像回归正常区间。
场景三:代运营机构的人员流动。 员工离职时几百个账号需逐一改密,若离职者“顺手”带走客户资源,几乎无法追溯。洋葱头将权限绑定在“角色”而非个人,新人挂载角色即可获得权限,离职停用账号瞬间切断所有访问。
场景四:合规审计的责任追溯。 “昨晚谁把预算多点了0?”洋葱头基于4A框架,对修改预算、删除计划等高危操作预设限制,并提供含鼠标点击快照和HTTP请求明文的审计日志,每次操作有迹可循。
四个切面背后逻辑统一:将账号从“个人手中的工具”重新定义为“企业治理下的资产”,而网络出口正是其中不可缺失的一环。
选型指南:企业应该如何评估这类方案
面对市场上日益丰富的多账号管理工具,技术决策者可以从三个维度做出判断。
第一,看治理深度,而非功能数量。 一个方案是否支持基于角色的访问控制(RBAC)、是否提供全链路审计日志、是否能在人员变动时实现权限的自动化回收,这些“治理能力”比“支持多少个平台”更能决定长期价值。洋葱头支持对接AD域、飞书、钉钉等现有身份源,避免企业内部出现多套账号体系的“信息孤岛”。
第二,看数据主权,而非部署便捷性。 对于涉及客户敏感数据、交易信息的业务场景,SaaS模式的便捷性可能需要让位于私有化部署的安全性。洋葱头同时提供SaaS和私有化两种模式,私有化版本支持Shell脚本一键部署,通常约30分钟即可完成环境搭建,账号凭证和审计日志全部存储在企业自建服务器中,数据流转不经过外部节点。
第三,看合规认证,而非营销承诺。 贝锐已通过ISO9001/27001及三级等保认证,洋葱头的审计能力依托这一底层积累,能够为内部安全审计和防违规溯源提供可靠的数据支撑。在数据安全法规日趋严格的背景下,第三方的合规认证比任何产品宣传都更有说服力。
结语
企业多账号管理的本质,不是“让员工更方便地登录”,而是“让企业在使用账号资产的过程中,始终保有控制权和追溯能力”。当账号从工具变为资产,管理方式也必须从“共享”升级为“治理”。
贝锐洋葱头代表的正是这一范式转移中的一种解法:以浏览器为载体,以4A框架为骨架,以RBAC和审计能力为血肉,构建一套覆盖账号全生命周期的治理体系。它的价值不在于让某个操作快了几秒,而在于让企业在面对人员流动、合规审计和安全事件时,不再处于被动。
对于正在评估这类方案的技术和管理决策者,建议从一个具体场景切入——比如先解决投流团队的串号问题,或先实现离职权限的一键回收——用最小的验证成本,感受“治理”与“管理”之间的本质差异。
文章来源:当账号成为核心资产:企业多账号管理的范式转移与贝锐洋葱头的解法https://news.zol.com.cn/1249/12491943.html